Domain kunstprogramm.de kaufen?
Wir ziehen mit dem Projekt
kunstprogramm.de um.
Sind Sie am Kauf der Domain
kunstprogramm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kunstprogramm.de kaufen?
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **

Ähnliche Suchbegriffe für Syndication-Feeds
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Wie kann man Tanz in verschiedenen Kunstformen wie Malerei, Skulptur oder Fotografie darstellen? Inwiefern kann Tanz als Ausdrucksmittel in anderen künstlerischen Medien interpretiert werden?
Tanz kann in der Malerei durch abstrakte Formen oder dynamische Bewegungen dargestellt werden. In der Skulptur können Körperhaltungen und Bewegungen als Inspiration dienen. In der Fotografie können Bewegungsunschärfe oder Posen den Tanz einfangen und als Ausdrucksmittel dienen. **
-
Wie kann Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kultiviert werden?
Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kann kultiviert werden, indem man sich Zeit nimmt, um die eigenen Gedanken und Emotionen zu reflektieren und zu verstehen. Durch regelmäßiges Üben und Experimentieren können Künstler ihre Fähigkeiten verbessern und ihren individuellen Stil entwickeln. Der Austausch mit anderen Künstlern und die Teilnahme an Workshops oder Kursen können dazu beitragen, neue Techniken zu erlernen und Inspiration zu finden. Außerdem ist es wichtig, sich von verschiedenen kulturellen Einflüssen und Erfahrungen inspirieren zu lassen, um eine vielfältige und authentische künstlerische Ausdrucksform zu entwickeln. **

Wie kann Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kultiviert werden?
Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kann kultiviert werden, indem man sich Zeit nimmt, um die eigenen Gedanken und Emotionen zu reflektieren und zu verstehen. Durch das Experimentieren mit verschiedenen Techniken und Stilen können Künstler ihre individuelle Stimme und Ausdrucksweise entwickeln. Der Austausch mit anderen Künstlern und die Teilnahme an Workshops und Kursen können helfen, neue Perspektiven zu gewinnen und das eigene künstlerische Potenzial zu entfalten. Letztendlich ist es wichtig, sich selbst zu erlauben, authentisch zu sein und den eigenen Ausdruck ohne Einschränkungen zu zeigen. **
Wie kann Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kultiviert werden?
Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kann kultiviert werden, indem man sich Zeit nimmt, um seine eigenen Gedanken und Emotionen zu reflektieren und zu verstehen. Durch regelmäßiges Üben und Experimentieren können Künstler ihre Fähigkeiten und Techniken verbessern, um ihre individuelle kreative Stimme zu finden. Der Austausch mit anderen Künstlern und die Teilnahme an Workshops oder Kursen können dazu beitragen, neue Perspektiven und Inspiration zu gewinnen. Außerdem ist es wichtig, sich von verschiedenen kulturellen Einflüssen und Erfahrungen inspirieren zu lassen, um eine vielfältige und authentische künstlerische Ausdrucksweise zu entwickeln. **
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
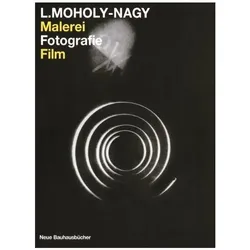
Malerei, Fotografie, Film, Sachbücher von Laszlo Moholy-NagyDas Buch "Malerei, Fotografie, Film" von Laszlo Moholy-Nagy ist ein bedeutendes Werk der Avantgarde, das die Entwicklung der modernen Kunst massgeblich beeinflusst hat. In diesem Faksimile wird Moholy-Nagys innovative Herangehensweise an die Kunst dokumentiert, die um 1925 begann, als er die traditionelle Malerei hinter sich liess und sich dem "Zeichnen mit Licht" zuwandte. Er experimentierte mit neuen fotografischen Techniken und stellte die konventionelle Perspektive in Frage. Moholy-Nagy träumte von Apparaten, die die Welt aus verschiedenen Blickwinkeln erfassen können, und seine Visionen sind in vielen seiner Fotografien und Kunstwerke erkennbar. Dieses Buch ist nicht nur eine Hommage an einen der einflussreichsten Künstler des 20. Jahrhunderts, sondern auch ein wertvoller Beitrag zur Diskussion über die Rolle der Technik in der Kunst.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aids in Literatur, Theater und Film, Fachbücher von Beate SchappachDas Fachbuch "Aids in Literatur, Theater und Film" von Beate Schappach bietet eine umfassende Analyse des Aids-Diskurses im deutschsprachigen Raum von den 1980er Jahren bis zur Gegenwart. Es beleuchtet die Entwicklung der gesellschaftlichen Wahrnehmung dieser Krankheit und die Rolle, die Literatur, Theater und Film dabei gespielt haben. Durch die systematische Untersuchung der Wechselwirkungen zwischen Massenmedien, fiktionalen Gattungen und medizinischer Kommunikation wird deutlich, wie sich die Darstellung von Aids im kulturellen Kontext verändert hat. Das Buch regt zur kritischen Reflexion über die gesellschaftlichen Reaktionen auf Epidemien an und thematisiert die wiederkehrenden dramaturgischen Muster im Umgang mit ansteckenden Krankheiten. Es ist sowohl wissenschaftlich fundiert als auch für ein breites Publikum verständlich, was es zu einer wertvollen Lektüre für Interessierte an Kunst, Musik und Design sowie an zeitgeschichtlichen Themen macht.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
Ähnliche Suchbegriffe für Syndication-Feeds
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Theater und TanzTheater und Tanz , Handbuch für Wissenschaft und Studium , Sonstige > Lichter & Leuchten , Erscheinungsjahr: 20231110, Produktform: Leinen, Titel der Reihe: NomosHandbuch##, Redaktion: Hochholdinger-Reiterer, Beate~Thurner, Christina~Wehren, Julia, Seitenzahl/Blattzahl: 982, Keyword: Definitionen; basic terms; dance; Desiderate; Diskurse; definitions; desiderata; Geschichte; discourses; Grundbegriffe; handbook; history; performances; science; study; Vorstellungen, Fachschema: Theaterwissenschaft - Theatertheorie~Dancing~Tanz - Tanzen, Fachkategorie: Tanz, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Theaterwissenschaft, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 982 Blätter, Länge: 240, Breite: 170, Höhe: 58, Gewicht: 1750, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
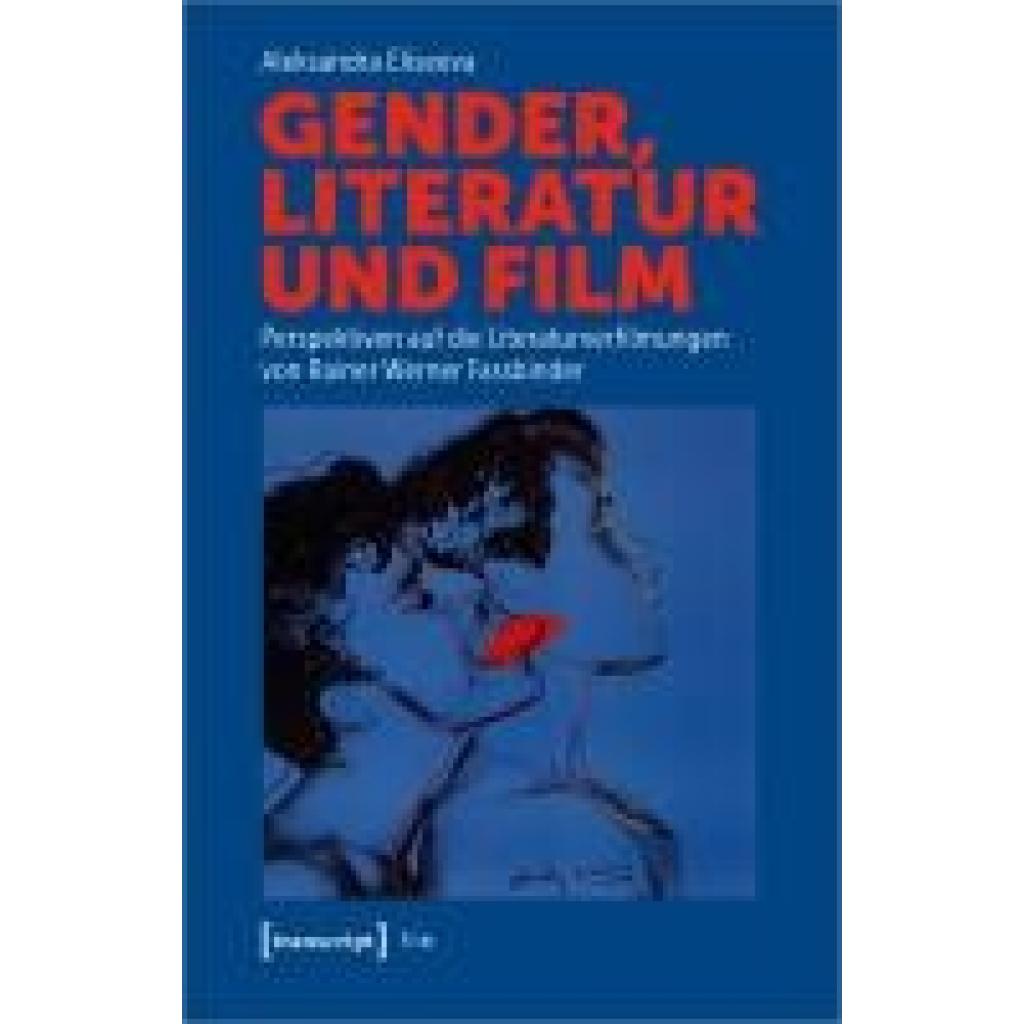
Eliseeva, Aleksandra: Gender, Literatur und FilmGender, Literatur und Film , Wie interagieren Gender, Literatur und Film in literarischen Verfilmungen? Aleksandra Eliseeva widmet sich den Darstellungen von Gender in Rainer Werner Fassbinders Literaturadaptionen und fokussiert auf den komplexen Zusammenhang mehrerer Filme zu ihren Vorlagen. Auf den Spuren der Passionen des Regisseurs konfiguriert sie ein Makrowerk aus den Texten von Fontane, Döblin, Graf, Fleißer und Kroetz, das sie von den Filmen perspektiviert liest und welches sowohl inter- als auch intratextuelle Bezüge aufweist. Durch den polyperspektivischen, intermedialen Zugriff werden so die latenten Strukturen und persönlichen Lesarten der verfilmten Texte sichtbar. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 202404, Beilage: Kt, Titel der Reihe: Film (Transcript Verlag)##, Autoren: Eliseeva, Aleksandra, Seitenzahl/Blattzahl: 442, Abbildungen: 40 SW-Abbildungen, 78 Farbabbildungen, Themenüberschrift: SOCIAL SCIENCE / Media Studies, Keyword: Allgemeine Literaturwissenschaft; Film; Fontane; Gender; Gender Studies; Geschlecht; Literarische Verfilmung; Literary Film Adaptation; Literary Studies; Literatur; Literature; Media Studies; Medienwissenschaft; Queer Theory; Rainer Werner Fassbinder; Text, Fachschema: Medientheorie~Medienwissenschaft~Gender Studies~Geschlechterforschung, Fachkategorie: Fernsehen, TV~Literaturwissenschaft, allgemein~Medienwissenschaften~Gender Studies: Gruppen, Warengruppe: HC/Medienwissenschaften/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 155, Höhe: 32, Gewicht: 770, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Tanz in verschiedenen Kunstformen wie Malerei, Skulptur oder Fotografie darstellen? Inwiefern kann Tanz als Ausdrucksmittel in anderen künstlerischen Medien interpretiert werden?
Tanz kann in der Malerei durch abstrakte Formen oder dynamische Bewegungen dargestellt werden. In der Skulptur können Körperhaltungen und Bewegungen als Inspiration dienen. In der Fotografie können Bewegungsunschärfe oder Posen den Tanz einfangen und als Ausdrucksmittel dienen. **
-
Wie kann Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kultiviert werden?
Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kann kultiviert werden, indem man sich Zeit nimmt, um die eigenen Gedanken und Emotionen zu reflektieren und zu verstehen. Durch regelmäßiges Üben und Experimentieren können Künstler ihre Fähigkeiten verbessern und ihren individuellen Stil entwickeln. Der Austausch mit anderen Künstlern und die Teilnahme an Workshops oder Kursen können dazu beitragen, neue Techniken zu erlernen und Inspiration zu finden. Außerdem ist es wichtig, sich von verschiedenen kulturellen Einflüssen und Erfahrungen inspirieren zu lassen, um eine vielfältige und authentische künstlerische Ausdrucksform zu entwickeln. **
-
Wie kann Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kultiviert werden?
Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kann kultiviert werden, indem man sich Zeit nimmt, um die eigenen Gedanken und Emotionen zu reflektieren und zu verstehen. Durch das Experimentieren mit verschiedenen Techniken und Stilen können Künstler ihre individuelle Stimme und Ausdrucksweise entwickeln. Der Austausch mit anderen Künstlern und die Teilnahme an Workshops und Kursen können helfen, neue Perspektiven zu gewinnen und das eigene künstlerische Potenzial zu entfalten. Letztendlich ist es wichtig, sich selbst zu erlauben, authentisch zu sein und den eigenen Ausdruck ohne Einschränkungen zu zeigen. **
-
Wie kann Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kultiviert werden?
Selbstausdruck in verschiedenen künstlerischen Disziplinen wie Malerei, Musik, Tanz und Literatur kann kultiviert werden, indem man sich Zeit nimmt, um seine eigenen Gedanken und Emotionen zu reflektieren und zu verstehen. Durch regelmäßiges Üben und Experimentieren können Künstler ihre Fähigkeiten und Techniken verbessern, um ihre individuelle kreative Stimme zu finden. Der Austausch mit anderen Künstlern und die Teilnahme an Workshops oder Kursen können dazu beitragen, neue Perspektiven und Inspiration zu gewinnen. Außerdem ist es wichtig, sich von verschiedenen kulturellen Einflüssen und Erfahrungen inspirieren zu lassen, um eine vielfältige und authentische künstlerische Ausdrucksweise zu entwickeln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.